
Що таке ISO 19011 і чому за ним не сертифікують
ISO 19011 — це міжнародна настанова з аудиту систем менеджменту. 27 травня 2026 року ISO опублікувала її четверте видання, і того ж дня редакція 2018 року стала відкликаною. Для всіх, хто веде внутрішні аудити за ISO 9001, ISO 22000 чи ISO 45001, це привід звірити процедуру з новим текстом. Добра новина: переписувати її з нуля не доведеться. Розбираємо, що саме змінилося, де нова редакція справді вимагає уваги і як провести внутрішній аудит так, щоб він знаходив проблеми раніше за орган сертифікації.
Повна назва стандарту «Guidelines for auditing management systems», українською «Настанови щодо проведення аудитів систем управління». Слово «настанови» пояснює головне: документ не висуває вимог до компанії, а описує принципи аудиту, керування програмою аудитів, проведення окремого аудиту та оцінювання компетентності аудиторів. Тому сертифіката «за ISO 19011» не буває: на сторінці стандарту на iso.org на питання, чи веде його застосування до сертифікації, ISO відповідає коротким «ні».
Звідки береться обов'язок проводити внутрішній аудит
Обов'язок дає сертифікаційний стандарт. В ISO 9001:2026 це пункт 9.2 «Внутрішній аудит» з підпунктом 9.2.2 про програму внутрішніх аудитів; аналогічні вимоги є в ISO 22000 та ISO 45001. Настанова відповідає на питання «як»: як спланувати програму, кого призначити аудитором, як збирати докази і формулювати висновки. Самі вимоги до системи якості зібрано в нашому повному посібнику з ISO 9001.
Звідси наслідок, який часто ігнорують. Група практики аудиту ISO 9001, спільна група ISO/TC 176 та IAF, у роз'ясненні «Effective Use of ISO 19011» прямо пише, що аудитор органу сертифікації не може виписати невідповідність за ISO 19011, бо його застосування необов'язкове. Якщо процедура в чомусь відступає від настанов, але вимоги п. 9.2 виконано, порушення немає.
Що означає внутрішній аудит
Стандарт визначає аудит як систематичний, незалежний і задокументований процес отримання об'єктивних доказів та їх об'єктивного оцінювання, щоб встановити, наскільки виконано критерії аудиту (п. 3.1). Внутрішній аудит означає аудит першою стороною: його проводить сама організація або хтось від її імені. Аудит другою стороною проводить замовник, який перевіряє постачальника, а третьою стороною є орган сертифікації, для якого діють вимоги ISO/IEC 17021-1 (докладніше в розборі етапу Stage 2 сертифікаційного аудиту).
Не плутайте його з внутрішнім аудитом у бюджетних установах. Той організовують розпорядники бюджетних коштів за статтею 26 Бюджетного кодексу України, і до систем менеджменту ISO він стосунку не має.
Що змінилося в ISO 19011:2026 порівняно з ISO 19011:2018
Коротка відповідь: менше, ніж обіцяють розсилки про «революційну нову редакцію». У передмові до ISO 19011:2026 основних змін названо дві, і обидві стосуються дистанційних методів аудиту:
- розширено настанови щодо дистанційних методів аудиту, для чого в текст перенесли положення ISO/IEC TS 17012:2024;
- розширено додаток A: тепер він дає настанови щодо дистанційних методів і віртуальних локацій.
ISO/TC 176 в анонсі виходу стандарту від 9 червня 2026 року описує ту саму суть ширше: нова редакція враховує вплив технологій, цифровізації та віртуальних середовищ і приділяє більше уваги аналізу ризиків та їх зниженню. Текст, як і попередній, готував проєктний комітет ISO/PC 302 разом з CEN.
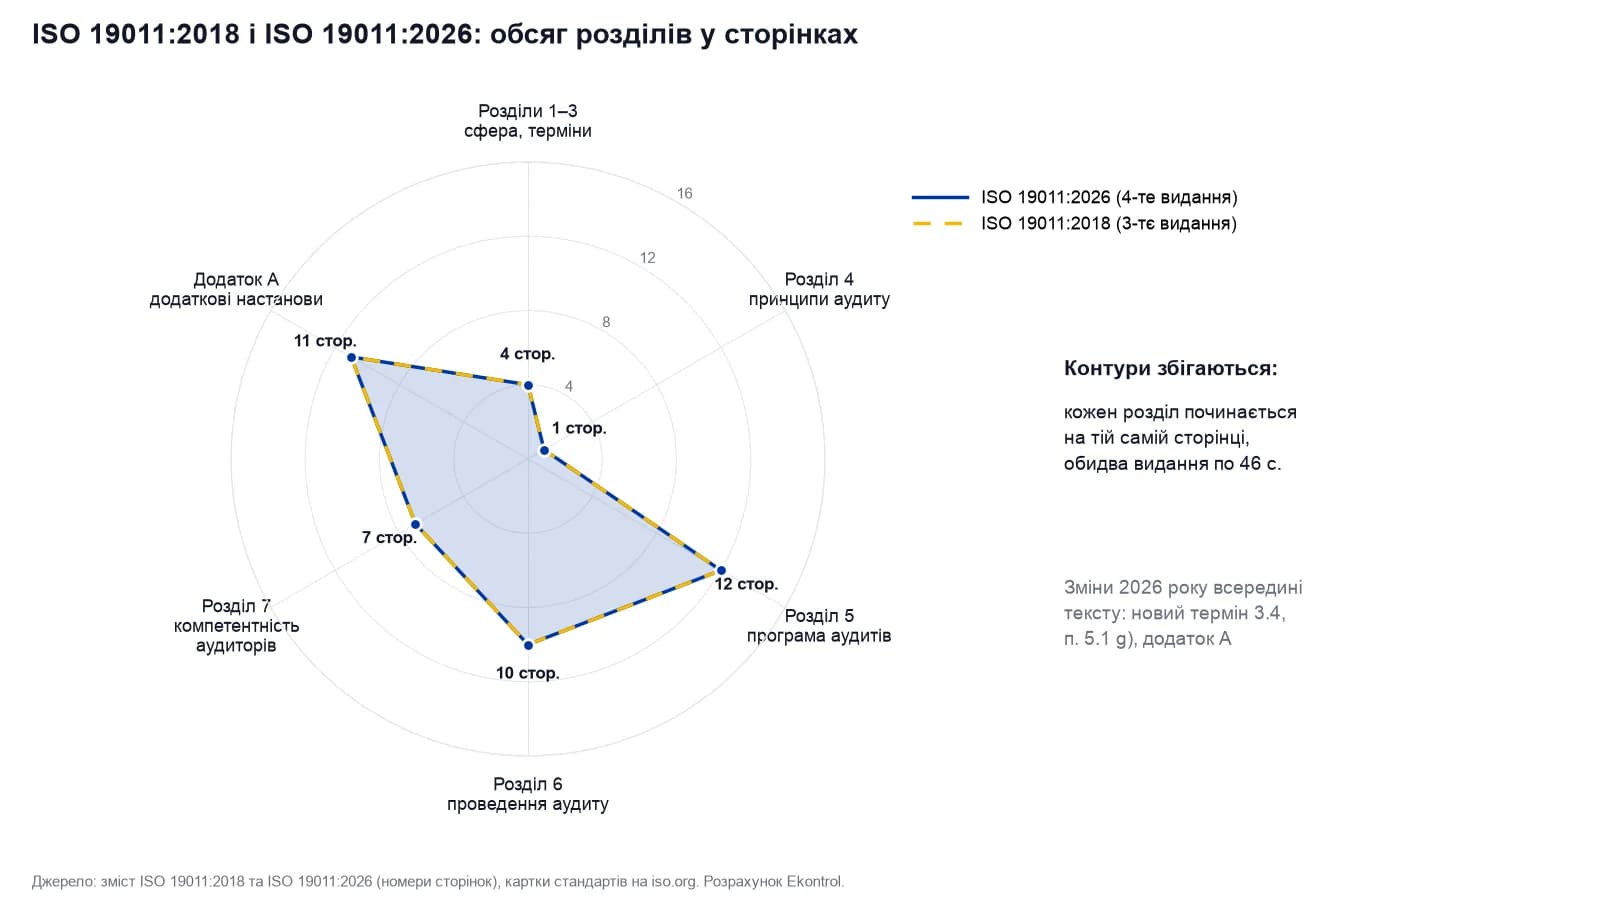
Ми звірили зміст обох видань. Обидва мають по 46 сторінок, кожен розділ починається на тій самій сторінці, назви підпунктів майже не змінилися. Тож якщо ваша процедура внутрішнього аудиту побудована на редакції 2018 року, вона не застаріла: її треба доповнити, а не переписувати.
| Що порівнюємо | ISO 19011:2018 | ISO 19011:2026 | Що робити внутрішньому аудитору |
|---|---|---|---|
| Видання і статус | 3-тє видання, липень 2018; відкликано 27.05.2026 | 4-те видання, опубліковано 27.05.2026 | Оновити посилання в процедурі |
| Обсяг і структура | 46 сторінок, розділи 1–7 і додаток A | 46 сторінок, ті самі розділи на тих самих сторінках | Структуру процедури зберегти |
| Основні зміни за передмовою | Порівняно з 2011: ризик-орієнтований підхід у принципах, ширші настанови щодо програми і компетентності | Ширші настанови щодо дистанційних методів (з ISO/IEC TS 17012), розширений додаток A | Описати, коли ви застосовуєте дистанційні методи |
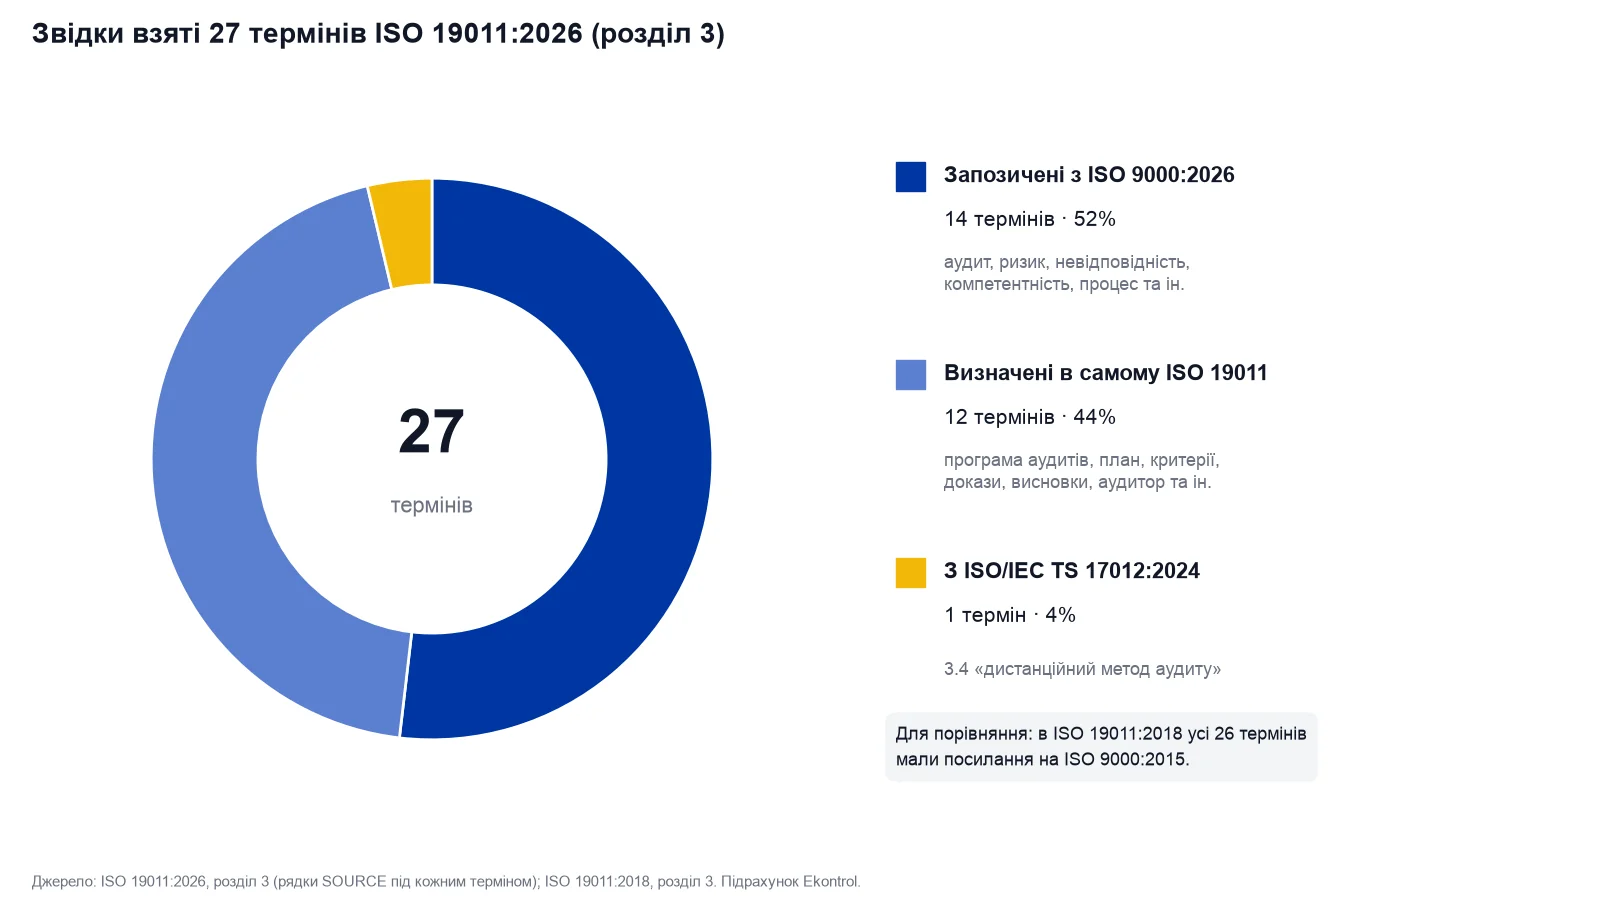
| Терміни (розділ 3) | 26 термінів, усі з ISO 9000:2015 | 27 термінів, новий 3.4 «дистанційний метод аудиту» | Оновити глосарій процедури |
| Принципи аудиту (розділ 4) | 7 принципів без окремих підпунктів | Ті самі 7 принципів, підпункти 4.2–4.8 | Оновити нумерацію в посиланнях |
| Програма аудитів (розділ 5) | Віртуальні аудити описано в додатку A | П. 5.1 g) прямо називає дистанційні методи; у контексті програми цифрові інструменти та інформаційна безпека | Додати в програму графу «метод аудиту» |
| Назви підпунктів | 5.4.3 «обсяг програми», 6.4.5 «доступність інформації аудиту» | 5.4.3 «сфера програми», 6.4.5 «надання доступу до інформації аудиту» | Звірити посилання у формах |
| Компетентність аудиторів (розділ 7) | Підпункти 7.1–7.6 | Ті самі підпункти 7.1–7.6 | Додати в матрицю роботу з ICT |
Статус редакцій станом на жовтень 2026 року
ISO 19011:2026 (видання 4) опубліковано 27.05.2026, і того ж дня ISO 19011:2018 перейшов у стадію 95.99, тобто відкликаний. В Україні чинним національним стандартом лишається ДСТУ ISO 19011:2019, ідентичний редакції 2018 року. Окремого «переходу», як для ISO 9001, тут не буває: це настанова, і орган сертифікації не оцінює вашу відповідність їй.
Терміни ISO 19011:2026: дистанційний метод аудиту і власний словник
Найпомітніша зміна в розділі 3: новий термін 3.4 «дистанційний метод аудиту». Його визначено як метод, яким аудиторську діяльність проводять з будь-якого місця, крім місцезнаходження об'єкта аудиту. Термін узято з ISO/IEC TS 17012:2024 разом із трьома примітками, і вони практичніші за саме визначення:
- дистанційні методи можна поєднувати з методами на місці, щоб аудит був повним і результативним;
- їх застосовують до віртуальних локацій, тобто там, де організація виконує роботу чи надає послугу в онлайн-середовищі незалежно від фізичного місця;
- аудитор, перебуваючи на одному майданчику об'єкта аудиту, може дистанційно перевіряти інший.
Третя примітка корисна компаніям з кількома майданчиками: перевірка складу в Житомирі з офісу в Києві через відеозв'язок тепер прямо названа дистанційним методом, і планувати її треба відповідно.
Власний словник замість посилань на ISO 9000
Друга зміна менш помітна, але для авторів процедур вона важливіша. У редакції 2018 року всі 26 термінів мали посилання на ISO 9000:2015. Тепер з 27 термінів посилання на ISO 9000:2026 мають лише 14. Решту аудиторських понять (програма аудитів, план, критерії, докази, висновки, аудитор, технічний експерт, спостерігач) стандарт визначає сам. Тож глосарій процедури внутрішнього аудиту беріть з нової редакції, а не з ISO 9000.
Дві дрібні, але показові правки. Спостерігач тепер прямо «не діє ні як аудитор, ні як технічний експерт», наприклад колега з іншого підрозділу, якого взяли «подивитися». А в примітці до критеріїв аудиту з'явилися галузеві стандарти: для харчовика це, скажімо, схема FSSC 22000, для оборонного підприємства AQAP 2110, якщо він записаний у контракті.
ДСТУ ISO 19011:2019 та ISO 19011 українською: на що посилатися
В Україні редакцію 2018 року прийнято як ДСТУ ISO 19011:2019 «Настанови щодо проведення аудитів систем управління» (ISO 19011:2018, IDT). Його прийняв ДП «УкрНДНЦ» наказом від 18.12.2019 № 435, чинний він з 01.01.2021, розробник ТК 189 «Системи управління якістю». Ступінь відповідності «ідентичний», тобто це переклад, а не адаптація. У жовтні 2026 року ДСТУ ISO 19011:2019 має статус чинного, а національного стандарту, ідентичного редакції 2026 року, ми в каталогах не знайшли.
Звідси типове питання: на що посилатися? Наша порада така.
- Внутрішні документи. Посилайтеся на ISO 19011:2026 як на актуальну міжнародну редакцію, а ДСТУ ISO 19011:2019 тримайте як джерело офіційної української термінології.
- Договори з державним замовником та інші документи, де вимагають саме національні стандарти: використовуйте ДСТУ, доки не з'явиться нова версія.
- Запит «ISO 19011 українською» приведе вас саме до ДСТУ ISO 19011:2019. Офіційного українського тексту редакції 2026 року поки не видано, тож нові положення про дистанційні методи доведеться читати англійською.
Ми в цій статті тримаємося термінології ДСТУ («програма аудиту», «аудит першою стороною»), щоб ваша процедура не розходилася з національним стандартом.
Не пишіть у процедурі «ДСТУ ISO 19011:2026»
Такі посилання ми вже бачили в документах клієнтів. Національного стандарту з таким позначенням на момент підготовки статті не існує, і уважний аудитор спитає, де ви його взяли. Пишіть «ISO 19011:2026» або «ДСТУ ISO 19011:2019 (ISO 19011:2018, IDT)», а якщо використовуєте обидва, вкажіть, який із них основний.
Програма внутрішніх аудитів і окремий аудит: два різні процеси
ISO 19011 розводить два рівні, які на підприємствах постійно змішують. Програмою аудитів (розділ 5) стандарт називає домовленості про сукупність аудитів на певний період з певною метою (п. 3.5). Окремий аудит (розділ 6) означає конкретну перевірку з планом, групою, вступною і заключною нарадою. Група практики аудиту ISO 9001 формулює жорстко: керування програмою не є справою окремого аудитора, це самостійний процес. У малій компанії обидві ролі може виконувати одна людина, але думати про них треба окремо.
Що має містити програма за п. 5.1 ISO 19011:2026
Стандарт перелічує одинадцять елементів, від a) до k). Скорочено:
- цілі програми, пов'язані з нею ризики та можливості і дії щодо них;
- сфера кожного аудиту (межі, локації), графік (кількість, тривалість, частота) і типи аудитів;
- критерії аудиту і методи, зокрема дистанційні, з відсиланням до A.16;
- критерії вибору групи аудиту та участі спостерігачів;
- контекст організації на основі зовнішніх і внутрішніх чинників, відповідна документована інформація.
Програма має враховувати й застосування технологій, зокрема цифрових інструментів, та вимоги до інформаційної безпеки. А найкорисніше речення розділу стосується ресурсів: пріоритет мають частини системи з вищим притаманним ризиком і нижчою результативністю.
Логіка розділу 5 повторює цикл PDCA: встановити програму, виконати, моніторити (5.6), аналізувати й поліпшувати (5.7). Програма, що не змінювалася три роки, означає, що «перевір» і «дій» не працюють.
Як це виглядає на практиці
Харчове виробництво. Цех з ККТ, де минулого року були відхилення моніторингу, ми радимо перевіряти двічі на рік, а відділ кадрів зі стабільними результатами рідше, якщо це обґрунтовано в програмі.
Оборонне підприємство. У програму приходять вимоги замовника і AQAP 2110: управління конфігурацією, простежуваність партій, субпідрядники. Частина інформації обмежена, тому метод аудиту визначають заздалегідь, а не в день аудиту.
IT-компанія. Процеси живуть у віртуальних локаціях: репозиторій, тікет-система, хмара. Дистанційний аудит тут природніший за офісний, але доступи і правила запису екрана погоджують наперед.
Цикл окремого аудиту від підготовки до звіту ми детально розібрали в статті про чотири етапи внутрішнього аудиту якості.
Компетентність внутрішнього аудитора і новий акцент на ICT
Розділ 7 у новій редакції має ту саму будову: особиста поведінка (7.2.2), знання і навички (7.2.3), набуття компетентності аудитора (7.2.4) і керівника групи (7.2.5), далі оцінювання та підтримання компетентності (7.3–7.6). Матриця компетентності, яку ви будували за редакцією 2018 року, лишається робочою.
Новий акцент з'являється не в розділі 7, а поруч із ним. Якщо дистанційні методи прямо входять у програму аудитів (п. 5.1 g), аудитор має вміти ними користуватися. Для органів сертифікації це вже обов'язок: IAF MD 4:2025, що застосовується з 30 січня 2026 року, вимагає, щоб члени групи мали компетентність і здатність розуміти та використовувати задіяні ICT і усвідомлювали, як технології впливають на достовірність і об'єктивність зібраної інформації. Внутрішнього аудитора цей документ не зобов'язує, але логіку варто перенести, інакше аудит через відеозв'язок стане розмовою, де ніхто не бачить робочого місця.
Принципи, на яких тримається внутрішній аудитор
Сім принципів (п. 4.2–4.8): доброчесність, чесне подання результатів, належна професійна ретельність, конфіденційність, незалежність, підхід на основі доказів і ризик-орієнтований підхід. Для внутрішніх аудиторів найболючіший із них незалежність. Стандарт визнає, що внутрішній аудитор не завжди може бути незалежним від діяльності, яку перевіряє, і в такому разі просить докласти всіх зусиль, щоб усунути упередженість. Мовою практики: начальник лабораторії не аудитує лабораторію, навіть якщо він найкращий аудитор на заводі.
Як зібрати профіль компетентності
Ми радимо оцінювати кожного внутрішнього аудитора за п'ятьма блоками:
- стандарт, за яким аудитуєте, і сама настанова;
- процес і галузь: харчовому аудитору потрібні HACCP і програми передумов, на оборонному підприємстві вимоги замовника;
- методи аудиту: інтерв'ю, спостереження, вибірка, записи;
- особиста поведінка: етичність, спостережливість, тактовність;
- робота з ICT для дистанційних методів.
Тренувати це краще на реальних кейсах, ніж на лекціях. Для цього у нас є практикум із внутрішнього аудиту ISO 9001.
Пастка «призначимо тих, хто вільний»
Найчастіша причина формальних внутрішніх аудитів, яку ми бачимо на наглядових аудитах: аудиторів призначають за принципом «у кого є час». Принцип доброчесності (п. 4.2) прямо каже, що аудитор береться за аудит, лише якщо компетентний. Непідготовлена людина знайде відсутній підпис, але не помітить, що процес не дає результату. Три підготовлені аудитори кориснші за десять формальних.
Дистанційний аудит за ISO 19011:2026 і ISO/IEC TS 17012: де він працює
ISO/IEC TS 17012:2024 прямо каже: дистанційні методи не призначені замінювати аудит на місці, це інструмент, щоб провести аудит результативно й ефективно. Ми з цим згодні. Камера показує те, на що її навели. Аудитор на місці бачить те, що йому не планували показувати: ємність без маркування, калюжу після розморожування, стежку повз санпропускник.
Що можна перевіряти дистанційно, а що ні
- Добре підходить: документи, записи, реєстри ризиків; інтерв'ю з керівниками процесів; процеси, що повністю живуть онлайн (розробка ПЗ, підтримка клієнтів, закупівлі в ERP).
- Можна, але з обмеженнями: огляд складу чи цеху через відео наживо. Плануйте маршрут і фіксуйте, що ви бачили, а чого ні.
- Погано підходить: ККТ, гігієна, стан обладнання, роботи на висоті, будь-які фізичні операції, де важать запах, звук і температура.
IAF MD 4:2025 для сертифікаційних аудитів проводить ту саму межу жорстко: віртуальним майданчиком не можна вважати місце, де процеси мають виконуватися у фізичному середовищі, наприклад склад, виробництво, фізичні лабораторні випробування, монтаж чи ремонт. Для внутрішнього аудиту це хороший орієнтир.
Що зафіксувати в програмі та звіті
- Метод для кожного аудиту (на місці, дистанційно чи комбіновано) і чому саме так.
- Погодження з об'єктом аудиту: який зв'язок, хто показує, чи можна записувати.
- Інформаційну безпеку: які документи можна показувати на екрані. На оборонних підприємствах це питання часто вирішує все.
- У звіті: в якому обсязі використано ICT і чи досягнуто цілей аудиту. IAF MD 4 вимагає цього від органів сертифікації, і для внутрішнього звіту це добра звичка.
Застереження: сайт IAF з 1 січня 2026 року працює як архів, бо організація припинила діяльність і відсилає до Global Accreditation Cooperation. Чинні правила для сертифікаційного аудиту уточнюйте в органу сертифікації.
Потрібен незалежний погляд на вашу програму внутрішніх аудитів?
Перевіримо програму і звіти внутрішніх аудитів на відповідність ISO 19011:2026 та п. 9.2 ISO 9001, допоможемо вписати дистанційні методи і підготуємо аудиторів до наглядового аудиту.
Обговорити аудит з експертомЯк сформулювати невідповідність і дійти до корінної причини
За ISO 19011 висновок аудиту є результатом оцінювання зібраних доказів аудиту щодо критеріїв аудиту (п. 3.11). Висновки показують відповідність або невідповідність, а також можуть вказувати на ризики, можливості для поліпшення чи добру практику. Невідповідність (п. 3.22) означає невиконання вимоги. З двох визначень випливає формула, яку ми даємо всім внутрішнім аудиторам:
вимога (критерій) + факт (доказ) + розбіжність = невідповідність.
Без будь-якого з елементів це враження, а не невідповідність. Фразу «персонал погано обізнаний» перевірити не можна. Фразу «оператор лінії 2 не зміг назвати критичну межу температури пастеризації, хоча її встановлює інструкція І-07, а навчання він пройшов 12.03» перевірити можна, і власник процесу бачить, що виправляти. Приклади з трьох галузей:
| Галузь | Слабке формулювання | Робоче формулювання |
|---|---|---|
| Харчове виробництво | Записи моніторингу ведуться неналежно | У журналі моніторингу ККТ-2 (пастеризація) немає записів за нічні зміни 14–16.10; процедура ПР-05 вимагає запису щогодини |
| Оборонне підприємство | Простежуваність не забезпечено | Для партії корпусів № 112 неможливо встановити номер плавки металу: поле в супровідній картці порожнє, хоча процедура простежуваності його передбачає (ISO 9001:2026, п. 8.5.2) |
| IT-компанія | Зміни в продукті не контролюються | Реліз 4.2 розгорнуто в продуктивне середовище без затвердження в тікет-системі (2 з 10 перевірених змін); процес управління змінами вимагає затвердження власником продукту (ISO 9001:2026, п. 8.5.6) |
Корінна причина: не зупиняйтеся на «людському факторі»
Внутрішній аудитор не зобов'язаний сам знаходити корінну причину, це завдання власника процесу. Але він має перевірити, що аналіз зроблено чесно. Коли в плані дій написано «провести повторний інструктаж», це майже завжди корекція, а не коригувальна дія. Спитайте «чому» ще кілька разів. Чому оператор не записав? Бо на нічній зміні один оператор на дві лінії. А чому так? Бо графік склали без урахування моніторингу. От тепер є що виправляти.
Пункт 10.2 ISO 9001:2026 так і називається: «Невідповідність і коригувальна дія». Як вибудувати CAPA так, щоб вона витримала перевірку замовника, ми показали на прикладі коригувальних дій за AQAP 2110.
А перелік того, що зовнішні аудитори знаходять найчастіше, зібрано в огляді типових невідповідностей аудиту ISO.
Чек-лист внутрішнього аудиту за розділами ISO 9001:2026
ISO 9001:2026 вийшов 16 вересня 2026 року, тож внутрішній аудит найближчого року буде водночас перевіркою готовності до переходу. Передмова нової редакції називає основні зміни: культура якості й етична поведінка у вимогах, окреме розглядання ризиків і можливостей, посилене управління змінами, розширений пояснювальний додаток A. Ми врахували це в чек-листі. Повний розбір змін і план переходу шукайте в статті ISO 9001:2026: зміни та план переходу.
Користуйтеся таблицею як каркасом, а не анкетою з галочками: питання адаптуйте під процес, докази шукайте на місці, а не в папці «до аудиту».
| Розділ ISO 9001:2026 | Що питати | Які докази шукати | На що звернути увагу у 2026 |
|---|---|---|---|
| 4. Контекст організації (4.1–4.4) | Коли переглядали зовнішні та внутрішні чинники? Чи збігається сфера СУЯ з майданчиками? | Аналіз контексту, перелік зацікавлених сторін, карта процесів | Перевіряйте актуальність, а не наявність |
| 5. Лідерство (5.1–5.3) | Як керівник показує залученість? Що працівники знають про політику якості? | Рішення аналізу з боку керівництва, інтерв'ю | Культура якості та етична поведінка тепер у вимогах |
| 6. Планування (6.1–6.3) | Чи є окремі дії щодо ризиків і щодо можливостей? Як плануються зміни СУЯ? | Реєстр ризиків і можливостей, записи про планування змін | Ризики (6.1.2) і можливості (6.1.3) окремо; управління змінами посилено |
| 7. Підтримка (7.1–7.5) | Чи калібровано засоби вимірювання? Як підтверджено компетентність? Чи актуальні документи на місцях? | Графік калібрування (7.1.5), матриця компетентності (7.2), документи (7.5) | Обізнаність (7.3) і середовище для процесів (7.1.4) |
| 8. Діяльність (8.1–8.7) | Як оцінюють постачальників? Чи можна простежити партію? Як керують змінами? Що з невідповідною продукцією? | Оцінки постачальників (8.4), простежуваність (8.5.2), зміни (8.5.6), невідповідні результати (8.7) | Зміни в 8.5.6 перевіряйте разом із 6.3 |
| 9. Оцінювання результативності (9.1–9.3) | Чи дані аналізують, а не лише збирають? Чи виконано програму внутрішніх аудитів? | Задоволеність замовників (9.1.2), програма і звіти аудитів (9.2.2), аналіз з боку керівництва (9.3) | Програма показує методи аудиту, зокрема дистанційні |
| 10. Поліпшення (10.1–10.2) | Чи закрито попередні невідповідності? Чи перевірено результативність коригувальних дій? | Реєстр CAPA, докази перевірки результативності | 10.1 тепер постійне поліпшення, 10.2 невідповідність і коригувальна дія |
Як ужати чек-лист до одного аркуша
Усі питання одразу на аудиті не потрібні. Візьміть рядки, що стосуються процесу, і додайте три питання про його ризики: що ламалося минулого року, що змінилося, на що скаржився замовник. Чек-лист на один аркуш змушує дивитися на процес, а не на папір. Для аудитів системи охорони праці доповніть його пунктами з нашого чек-листа аудиту за ISO 45001.
Що зробити з процедурою під ISO 19011:2026: шість кроків
Підсумуємо практично. Ось що ми радимо зробити відповідальному за внутрішні аудити до кінця 2026 року:
- Оновіть посилання в процедурі та програмі аудитів на ISO 19011:2026, а ДСТУ ISO 19011:2019 залиште як джерело української термінології.
- Перенесіть глосарій з розділу 3 нової редакції, з «дистанційним методом аудиту».
- Додайте в програму графу «метод» (на місці, дистанційно, комбіновано) з коротким обґрунтуванням через ризики.
- Доповніть матрицю компетентності блоком про ICT і віртуальні локації.
- Перегляньте форму звіту: чи фіксує вона, де застосовано ICT і чи досягнуто цілей аудиту.
- Проведіть один пілотний аудит за оновленою процедурою до наглядового аудиту, а не після.
Якщо хочете пройти нову редакцію з викладачем, у листопаді є два онлайн-формати. Триденний курс з ISO 9001:2026 та ISO 19011:2026 проходить 11–13 листопада, щодня з 13:00 до 17:00.
Для оборонних підприємств той самий блок входить у п'ятиденну програму 9–13 листопада, де перші два дні присвячено AQAP 2110: деталі на сторінці курсу AQAP 2110, ISO 9001:2026 та ISO 19011:2026.
Перед сертифікаційним чи наглядовим аудитом ми проводимо супровід аудиту: перевіримо програму і звіти внутрішніх аудитів та покажемо, що побачить зовнішній аудитор.
ISO 19011:2026 не змушує нічого ламати. Він просить чесно описати, як ви аудитуєте у світі, де частина процесів уже живе в хмарі, а частина досі пахне машинним мастилом. Хто зробить це до наглядового аудиту, отримає від внутрішніх аудитів реальну користь, а не ще одну папку.
Потрібна консультація щодо сертифікації?
Безкоштовна консультаціяЗміст сторінки
- Що таке ISO 19011 і чому за ним не сертифікують
- Що змінилося в ISO 19011:2026 порівняно з ISO 19011:2018
- Терміни ISO 19011:2026: дистанційний метод аудиту і власний словник
- ДСТУ ISO 19011:2019 та ISO 19011 українською: на що посилатися
- Програма внутрішніх аудитів і окремий аудит: два різні процеси
- Компетентність внутрішнього аудитора і новий акцент на ICT
- Дистанційний аудит за ISO 19011:2026 і ISO/IEC TS 17012: де він працює
- Як сформулювати невідповідність і дійти до корінної причини
- Чек-лист внутрішнього аудиту за розділами ISO 9001:2026
- Що зробити з процедурою під ISO 19011:2026: шість кроків
Що таке ISO 19011 і чому за ним не сертифікують
ISO 19011 — це міжнародна настанова з аудиту систем менеджменту. 27 травня 2026 року ISO опублікувала її четверте видання, і того ж дня редакція 2018 року стала відкликаною. Для всіх, хто веде внутрішні аудити за ISO 9001, ISO 22000 чи ISO 45001, це привід звірити процедуру з новим текстом. Добра новина: переписувати її з нуля не доведеться. Розбираємо, що саме змінилося, де нова редакція справді вимагає уваги і як провести внутрішній аудит так, щоб він знаходив проблеми раніше за орган сертифікації.
Повна назва стандарту «Guidelines for auditing management systems», українською «Настанови щодо проведення аудитів систем управління». Слово «настанови» пояснює головне: документ не висуває вимог до компанії, а описує принципи аудиту, керування програмою аудитів, проведення окремого аудиту та оцінювання компетентності аудиторів. Тому сертифіката «за ISO 19011» не буває: на сторінці стандарту на iso.org на питання, чи веде його застосування до сертифікації, ISO відповідає коротким «ні».
Звідки береться обов'язок проводити внутрішній аудит
Обов'язок дає сертифікаційний стандарт. В ISO 9001:2026 це пункт 9.2 «Внутрішній аудит» з підпунктом 9.2.2 про програму внутрішніх аудитів; аналогічні вимоги є в ISO 22000 та ISO 45001. Настанова відповідає на питання «як»: як спланувати програму, кого призначити аудитором, як збирати докази і формулювати висновки. Самі вимоги до системи якості зібрано в нашому повному посібнику з ISO 9001.
Звідси наслідок, який часто ігнорують. Група практики аудиту ISO 9001, спільна група ISO/TC 176 та IAF, у роз'ясненні «Effective Use of ISO 19011» прямо пише, що аудитор органу сертифікації не може виписати невідповідність за ISO 19011, бо його застосування необов'язкове. Якщо процедура в чомусь відступає від настанов, але вимоги п. 9.2 виконано, порушення немає.
Що означає внутрішній аудит
Стандарт визначає аудит як систематичний, незалежний і задокументований процес отримання об'єктивних доказів та їх об'єктивного оцінювання, щоб встановити, наскільки виконано критерії аудиту (п. 3.1). Внутрішній аудит означає аудит першою стороною: його проводить сама організація або хтось від її імені. Аудит другою стороною проводить замовник, який перевіряє постачальника, а третьою стороною є орган сертифікації, для якого діють вимоги ISO/IEC 17021-1 (докладніше в розборі етапу Stage 2 сертифікаційного аудиту).
Не плутайте його з внутрішнім аудитом у бюджетних установах. Той організовують розпорядники бюджетних коштів за статтею 26 Бюджетного кодексу України, і до систем менеджменту ISO він стосунку не має.
Що змінилося в ISO 19011:2026 порівняно з ISO 19011:2018
Коротка відповідь: менше, ніж обіцяють розсилки про «революційну нову редакцію». У передмові до ISO 19011:2026 основних змін названо дві, і обидві стосуються дистанційних методів аудиту:
- розширено настанови щодо дистанційних методів аудиту, для чого в текст перенесли положення ISO/IEC TS 17012:2024;
- розширено додаток A: тепер він дає настанови щодо дистанційних методів і віртуальних локацій.
ISO/TC 176 в анонсі виходу стандарту від 9 червня 2026 року описує ту саму суть ширше: нова редакція враховує вплив технологій, цифровізації та віртуальних середовищ і приділяє більше уваги аналізу ризиків та їх зниженню. Текст, як і попередній, готував проєктний комітет ISO/PC 302 разом з CEN.
Ми звірили зміст обох видань. Обидва мають по 46 сторінок, кожен розділ починається на тій самій сторінці, назви підпунктів майже не змінилися. Тож якщо ваша процедура внутрішнього аудиту побудована на редакції 2018 року, вона не застаріла: її треба доповнити, а не переписувати.
| Що порівнюємо | ISO 19011:2018 | ISO 19011:2026 | Що робити внутрішньому аудитору |
|---|---|---|---|
| Видання і статус | 3-тє видання, липень 2018; відкликано 27.05.2026 | 4-те видання, опубліковано 27.05.2026 | Оновити посилання в процедурі |
| Обсяг і структура | 46 сторінок, розділи 1–7 і додаток A | 46 сторінок, ті самі розділи на тих самих сторінках | Структуру процедури зберегти |
| Основні зміни за передмовою | Порівняно з 2011: ризик-орієнтований підхід у принципах, ширші настанови щодо програми і компетентності | Ширші настанови щодо дистанційних методів (з ISO/IEC TS 17012), розширений додаток A | Описати, коли ви застосовуєте дистанційні методи |
| Терміни (розділ 3) | 26 термінів, усі з ISO 9000:2015 | 27 термінів, новий 3.4 «дистанційний метод аудиту» | Оновити глосарій процедури |
| Принципи аудиту (розділ 4) | 7 принципів без окремих підпунктів | Ті самі 7 принципів, підпункти 4.2–4.8 | Оновити нумерацію в посиланнях |
| Програма аудитів (розділ 5) | Віртуальні аудити описано в додатку A | П. 5.1 g) прямо називає дистанційні методи; у контексті програми цифрові інструменти та інформаційна безпека | Додати в програму графу «метод аудиту» |
| Назви підпунктів | 5.4.3 «обсяг програми», 6.4.5 «доступність інформації аудиту» | 5.4.3 «сфера програми», 6.4.5 «надання доступу до інформації аудиту» | Звірити посилання у формах |
| Компетентність аудиторів (розділ 7) | Підпункти 7.1–7.6 | Ті самі підпункти 7.1–7.6 | Додати в матрицю роботу з ICT |
Статус редакцій станом на жовтень 2026 року
ISO 19011:2026 (видання 4) опубліковано 27.05.2026, і того ж дня ISO 19011:2018 перейшов у стадію 95.99, тобто відкликаний. В Україні чинним національним стандартом лишається ДСТУ ISO 19011:2019, ідентичний редакції 2018 року. Окремого «переходу», як для ISO 9001, тут не буває: це настанова, і орган сертифікації не оцінює вашу відповідність їй.
Терміни ISO 19011:2026: дистанційний метод аудиту і власний словник
Найпомітніша зміна в розділі 3: новий термін 3.4 «дистанційний метод аудиту». Його визначено як метод, яким аудиторську діяльність проводять з будь-якого місця, крім місцезнаходження об'єкта аудиту. Термін узято з ISO/IEC TS 17012:2024 разом із трьома примітками, і вони практичніші за саме визначення:
- дистанційні методи можна поєднувати з методами на місці, щоб аудит був повним і результативним;
- їх застосовують до віртуальних локацій, тобто там, де організація виконує роботу чи надає послугу в онлайн-середовищі незалежно від фізичного місця;
- аудитор, перебуваючи на одному майданчику об'єкта аудиту, може дистанційно перевіряти інший.
Третя примітка корисна компаніям з кількома майданчиками: перевірка складу в Житомирі з офісу в Києві через відеозв'язок тепер прямо названа дистанційним методом, і планувати її треба відповідно.
Власний словник замість посилань на ISO 9000
Друга зміна менш помітна, але для авторів процедур вона важливіша. У редакції 2018 року всі 26 термінів мали посилання на ISO 9000:2015. Тепер з 27 термінів посилання на ISO 9000:2026 мають лише 14. Решту аудиторських понять (програма аудитів, план, критерії, докази, висновки, аудитор, технічний експерт, спостерігач) стандарт визначає сам. Тож глосарій процедури внутрішнього аудиту беріть з нової редакції, а не з ISO 9000.
Дві дрібні, але показові правки. Спостерігач тепер прямо «не діє ні як аудитор, ні як технічний експерт», наприклад колега з іншого підрозділу, якого взяли «подивитися». А в примітці до критеріїв аудиту з'явилися галузеві стандарти: для харчовика це, скажімо, схема FSSC 22000, для оборонного підприємства AQAP 2110, якщо він записаний у контракті.
ДСТУ ISO 19011:2019 та ISO 19011 українською: на що посилатися
В Україні редакцію 2018 року прийнято як ДСТУ ISO 19011:2019 «Настанови щодо проведення аудитів систем управління» (ISO 19011:2018, IDT). Його прийняв ДП «УкрНДНЦ» наказом від 18.12.2019 № 435, чинний він з 01.01.2021, розробник ТК 189 «Системи управління якістю». Ступінь відповідності «ідентичний», тобто це переклад, а не адаптація. У жовтні 2026 року ДСТУ ISO 19011:2019 має статус чинного, а національного стандарту, ідентичного редакції 2026 року, ми в каталогах не знайшли.
Звідси типове питання: на що посилатися? Наша порада така.
- Внутрішні документи. Посилайтеся на ISO 19011:2026 як на актуальну міжнародну редакцію, а ДСТУ ISO 19011:2019 тримайте як джерело офіційної української термінології.
- Договори з державним замовником та інші документи, де вимагають саме національні стандарти: використовуйте ДСТУ, доки не з'явиться нова версія.
- Запит «ISO 19011 українською» приведе вас саме до ДСТУ ISO 19011:2019. Офіційного українського тексту редакції 2026 року поки не видано, тож нові положення про дистанційні методи доведеться читати англійською.
Ми в цій статті тримаємося термінології ДСТУ («програма аудиту», «аудит першою стороною»), щоб ваша процедура не розходилася з національним стандартом.
Не пишіть у процедурі «ДСТУ ISO 19011:2026»
Такі посилання ми вже бачили в документах клієнтів. Національного стандарту з таким позначенням на момент підготовки статті не існує, і уважний аудитор спитає, де ви його взяли. Пишіть «ISO 19011:2026» або «ДСТУ ISO 19011:2019 (ISO 19011:2018, IDT)», а якщо використовуєте обидва, вкажіть, який із них основний.
Програма внутрішніх аудитів і окремий аудит: два різні процеси
ISO 19011 розводить два рівні, які на підприємствах постійно змішують. Програмою аудитів (розділ 5) стандарт називає домовленості про сукупність аудитів на певний період з певною метою (п. 3.5). Окремий аудит (розділ 6) означає конкретну перевірку з планом, групою, вступною і заключною нарадою. Група практики аудиту ISO 9001 формулює жорстко: керування програмою не є справою окремого аудитора, це самостійний процес. У малій компанії обидві ролі може виконувати одна людина, але думати про них треба окремо.
Що має містити програма за п. 5.1 ISO 19011:2026
Стандарт перелічує одинадцять елементів, від a) до k). Скорочено:
- цілі програми, пов'язані з нею ризики та можливості і дії щодо них;
- сфера кожного аудиту (межі, локації), графік (кількість, тривалість, частота) і типи аудитів;
- критерії аудиту і методи, зокрема дистанційні, з відсиланням до A.16;
- критерії вибору групи аудиту та участі спостерігачів;
- контекст організації на основі зовнішніх і внутрішніх чинників, відповідна документована інформація.
Програма має враховувати й застосування технологій, зокрема цифрових інструментів, та вимоги до інформаційної безпеки. А найкорисніше речення розділу стосується ресурсів: пріоритет мають частини системи з вищим притаманним ризиком і нижчою результативністю.
Логіка розділу 5 повторює цикл PDCA: встановити програму, виконати, моніторити (5.6), аналізувати й поліпшувати (5.7). Програма, що не змінювалася три роки, означає, що «перевір» і «дій» не працюють.
Як це виглядає на практиці
Харчове виробництво. Цех з ККТ, де минулого року були відхилення моніторингу, ми радимо перевіряти двічі на рік, а відділ кадрів зі стабільними результатами рідше, якщо це обґрунтовано в програмі.
Оборонне підприємство. У програму приходять вимоги замовника і AQAP 2110: управління конфігурацією, простежуваність партій, субпідрядники. Частина інформації обмежена, тому метод аудиту визначають заздалегідь, а не в день аудиту.
IT-компанія. Процеси живуть у віртуальних локаціях: репозиторій, тікет-система, хмара. Дистанційний аудит тут природніший за офісний, але доступи і правила запису екрана погоджують наперед.
Цикл окремого аудиту від підготовки до звіту ми детально розібрали в статті про чотири етапи внутрішнього аудиту якості.
Компетентність внутрішнього аудитора і новий акцент на ICT
Розділ 7 у новій редакції має ту саму будову: особиста поведінка (7.2.2), знання і навички (7.2.3), набуття компетентності аудитора (7.2.4) і керівника групи (7.2.5), далі оцінювання та підтримання компетентності (7.3–7.6). Матриця компетентності, яку ви будували за редакцією 2018 року, лишається робочою.
Новий акцент з'являється не в розділі 7, а поруч із ним. Якщо дистанційні методи прямо входять у програму аудитів (п. 5.1 g), аудитор має вміти ними користуватися. Для органів сертифікації це вже обов'язок: IAF MD 4:2025, що застосовується з 30 січня 2026 року, вимагає, щоб члени групи мали компетентність і здатність розуміти та використовувати задіяні ICT і усвідомлювали, як технології впливають на достовірність і об'єктивність зібраної інформації. Внутрішнього аудитора цей документ не зобов'язує, але логіку варто перенести, інакше аудит через відеозв'язок стане розмовою, де ніхто не бачить робочого місця.
Принципи, на яких тримається внутрішній аудитор
Сім принципів (п. 4.2–4.8): доброчесність, чесне подання результатів, належна професійна ретельність, конфіденційність, незалежність, підхід на основі доказів і ризик-орієнтований підхід. Для внутрішніх аудиторів найболючіший із них незалежність. Стандарт визнає, що внутрішній аудитор не завжди може бути незалежним від діяльності, яку перевіряє, і в такому разі просить докласти всіх зусиль, щоб усунути упередженість. Мовою практики: начальник лабораторії не аудитує лабораторію, навіть якщо він найкращий аудитор на заводі.
Як зібрати профіль компетентності
Ми радимо оцінювати кожного внутрішнього аудитора за п'ятьма блоками:
- стандарт, за яким аудитуєте, і сама настанова;
- процес і галузь: харчовому аудитору потрібні HACCP і програми передумов, на оборонному підприємстві вимоги замовника;
- методи аудиту: інтерв'ю, спостереження, вибірка, записи;
- особиста поведінка: етичність, спостережливість, тактовність;
- робота з ICT для дистанційних методів.
Тренувати це краще на реальних кейсах, ніж на лекціях. Для цього у нас є практикум із внутрішнього аудиту ISO 9001.
Пастка «призначимо тих, хто вільний»
Найчастіша причина формальних внутрішніх аудитів, яку ми бачимо на наглядових аудитах: аудиторів призначають за принципом «у кого є час». Принцип доброчесності (п. 4.2) прямо каже, що аудитор береться за аудит, лише якщо компетентний. Непідготовлена людина знайде відсутній підпис, але не помітить, що процес не дає результату. Три підготовлені аудитори кориснші за десять формальних.
Дистанційний аудит за ISO 19011:2026 і ISO/IEC TS 17012: де він працює
ISO/IEC TS 17012:2024 прямо каже: дистанційні методи не призначені замінювати аудит на місці, це інструмент, щоб провести аудит результативно й ефективно. Ми з цим згодні. Камера показує те, на що її навели. Аудитор на місці бачить те, що йому не планували показувати: ємність без маркування, калюжу після розморожування, стежку повз санпропускник.
Що можна перевіряти дистанційно, а що ні
- Добре підходить: документи, записи, реєстри ризиків; інтерв'ю з керівниками процесів; процеси, що повністю живуть онлайн (розробка ПЗ, підтримка клієнтів, закупівлі в ERP).
- Можна, але з обмеженнями: огляд складу чи цеху через відео наживо. Плануйте маршрут і фіксуйте, що ви бачили, а чого ні.
- Погано підходить: ККТ, гігієна, стан обладнання, роботи на висоті, будь-які фізичні операції, де важать запах, звук і температура.
IAF MD 4:2025 для сертифікаційних аудитів проводить ту саму межу жорстко: віртуальним майданчиком не можна вважати місце, де процеси мають виконуватися у фізичному середовищі, наприклад склад, виробництво, фізичні лабораторні випробування, монтаж чи ремонт. Для внутрішнього аудиту це хороший орієнтир.
Що зафіксувати в програмі та звіті
- Метод для кожного аудиту (на місці, дистанційно чи комбіновано) і чому саме так.
- Погодження з об'єктом аудиту: який зв'язок, хто показує, чи можна записувати.
- Інформаційну безпеку: які документи можна показувати на екрані. На оборонних підприємствах це питання часто вирішує все.
- У звіті: в якому обсязі використано ICT і чи досягнуто цілей аудиту. IAF MD 4 вимагає цього від органів сертифікації, і для внутрішнього звіту це добра звичка.
Застереження: сайт IAF з 1 січня 2026 року працює як архів, бо організація припинила діяльність і відсилає до Global Accreditation Cooperation. Чинні правила для сертифікаційного аудиту уточнюйте в органу сертифікації.
Потрібен незалежний погляд на вашу програму внутрішніх аудитів?
Перевіримо програму і звіти внутрішніх аудитів на відповідність ISO 19011:2026 та п. 9.2 ISO 9001, допоможемо вписати дистанційні методи і підготуємо аудиторів до наглядового аудиту.
Обговорити аудит з експертомЯк сформулювати невідповідність і дійти до корінної причини
За ISO 19011 висновок аудиту є результатом оцінювання зібраних доказів аудиту щодо критеріїв аудиту (п. 3.11). Висновки показують відповідність або невідповідність, а також можуть вказувати на ризики, можливості для поліпшення чи добру практику. Невідповідність (п. 3.22) означає невиконання вимоги. З двох визначень випливає формула, яку ми даємо всім внутрішнім аудиторам:
вимога (критерій) + факт (доказ) + розбіжність = невідповідність.
Без будь-якого з елементів це враження, а не невідповідність. Фразу «персонал погано обізнаний» перевірити не можна. Фразу «оператор лінії 2 не зміг назвати критичну межу температури пастеризації, хоча її встановлює інструкція І-07, а навчання він пройшов 12.03» перевірити можна, і власник процесу бачить, що виправляти. Приклади з трьох галузей:
| Галузь | Слабке формулювання | Робоче формулювання |
|---|---|---|
| Харчове виробництво | Записи моніторингу ведуться неналежно | У журналі моніторингу ККТ-2 (пастеризація) немає записів за нічні зміни 14–16.10; процедура ПР-05 вимагає запису щогодини |
| Оборонне підприємство | Простежуваність не забезпечено | Для партії корпусів № 112 неможливо встановити номер плавки металу: поле в супровідній картці порожнє, хоча процедура простежуваності його передбачає (ISO 9001:2026, п. 8.5.2) |
| IT-компанія | Зміни в продукті не контролюються | Реліз 4.2 розгорнуто в продуктивне середовище без затвердження в тікет-системі (2 з 10 перевірених змін); процес управління змінами вимагає затвердження власником продукту (ISO 9001:2026, п. 8.5.6) |
Корінна причина: не зупиняйтеся на «людському факторі»
Внутрішній аудитор не зобов'язаний сам знаходити корінну причину, це завдання власника процесу. Але він має перевірити, що аналіз зроблено чесно. Коли в плані дій написано «провести повторний інструктаж», це майже завжди корекція, а не коригувальна дія. Спитайте «чому» ще кілька разів. Чому оператор не записав? Бо на нічній зміні один оператор на дві лінії. А чому так? Бо графік склали без урахування моніторингу. От тепер є що виправляти.
Пункт 10.2 ISO 9001:2026 так і називається: «Невідповідність і коригувальна дія». Як вибудувати CAPA так, щоб вона витримала перевірку замовника, ми показали на прикладі коригувальних дій за AQAP 2110.
А перелік того, що зовнішні аудитори знаходять найчастіше, зібрано в огляді типових невідповідностей аудиту ISO.
Чек-лист внутрішнього аудиту за розділами ISO 9001:2026
ISO 9001:2026 вийшов 16 вересня 2026 року, тож внутрішній аудит найближчого року буде водночас перевіркою готовності до переходу. Передмова нової редакції називає основні зміни: культура якості й етична поведінка у вимогах, окреме розглядання ризиків і можливостей, посилене управління змінами, розширений пояснювальний додаток A. Ми врахували це в чек-листі. Повний розбір змін і план переходу шукайте в статті ISO 9001:2026: зміни та план переходу.
Користуйтеся таблицею як каркасом, а не анкетою з галочками: питання адаптуйте під процес, докази шукайте на місці, а не в папці «до аудиту».
| Розділ ISO 9001:2026 | Що питати | Які докази шукати | На що звернути увагу у 2026 |
|---|---|---|---|
| 4. Контекст організації (4.1–4.4) | Коли переглядали зовнішні та внутрішні чинники? Чи збігається сфера СУЯ з майданчиками? | Аналіз контексту, перелік зацікавлених сторін, карта процесів | Перевіряйте актуальність, а не наявність |
| 5. Лідерство (5.1–5.3) | Як керівник показує залученість? Що працівники знають про політику якості? | Рішення аналізу з боку керівництва, інтерв'ю | Культура якості та етична поведінка тепер у вимогах |
| 6. Планування (6.1–6.3) | Чи є окремі дії щодо ризиків і щодо можливостей? Як плануються зміни СУЯ? | Реєстр ризиків і можливостей, записи про планування змін | Ризики (6.1.2) і можливості (6.1.3) окремо; управління змінами посилено |
| 7. Підтримка (7.1–7.5) | Чи калібровано засоби вимірювання? Як підтверджено компетентність? Чи актуальні документи на місцях? | Графік калібрування (7.1.5), матриця компетентності (7.2), документи (7.5) | Обізнаність (7.3) і середовище для процесів (7.1.4) |
| 8. Діяльність (8.1–8.7) | Як оцінюють постачальників? Чи можна простежити партію? Як керують змінами? Що з невідповідною продукцією? | Оцінки постачальників (8.4), простежуваність (8.5.2), зміни (8.5.6), невідповідні результати (8.7) | Зміни в 8.5.6 перевіряйте разом із 6.3 |
| 9. Оцінювання результативності (9.1–9.3) | Чи дані аналізують, а не лише збирають? Чи виконано програму внутрішніх аудитів? | Задоволеність замовників (9.1.2), програма і звіти аудитів (9.2.2), аналіз з боку керівництва (9.3) | Програма показує методи аудиту, зокрема дистанційні |
| 10. Поліпшення (10.1–10.2) | Чи закрито попередні невідповідності? Чи перевірено результативність коригувальних дій? | Реєстр CAPA, докази перевірки результативності | 10.1 тепер постійне поліпшення, 10.2 невідповідність і коригувальна дія |
Як ужати чек-лист до одного аркуша
Усі питання одразу на аудиті не потрібні. Візьміть рядки, що стосуються процесу, і додайте три питання про його ризики: що ламалося минулого року, що змінилося, на що скаржився замовник. Чек-лист на один аркуш змушує дивитися на процес, а не на папір. Для аудитів системи охорони праці доповніть його пунктами з нашого чек-листа аудиту за ISO 45001.
Що зробити з процедурою під ISO 19011:2026: шість кроків
Підсумуємо практично. Ось що ми радимо зробити відповідальному за внутрішні аудити до кінця 2026 року:
- Оновіть посилання в процедурі та програмі аудитів на ISO 19011:2026, а ДСТУ ISO 19011:2019 залиште як джерело української термінології.
- Перенесіть глосарій з розділу 3 нової редакції, з «дистанційним методом аудиту».
- Додайте в програму графу «метод» (на місці, дистанційно, комбіновано) з коротким обґрунтуванням через ризики.
- Доповніть матрицю компетентності блоком про ICT і віртуальні локації.
- Перегляньте форму звіту: чи фіксує вона, де застосовано ICT і чи досягнуто цілей аудиту.
- Проведіть один пілотний аудит за оновленою процедурою до наглядового аудиту, а не після.
Якщо хочете пройти нову редакцію з викладачем, у листопаді є два онлайн-формати. Триденний курс з ISO 9001:2026 та ISO 19011:2026 проходить 11–13 листопада, щодня з 13:00 до 17:00.
Для оборонних підприємств той самий блок входить у п'ятиденну програму 9–13 листопада, де перші два дні присвячено AQAP 2110: деталі на сторінці курсу AQAP 2110, ISO 9001:2026 та ISO 19011:2026.
Перед сертифікаційним чи наглядовим аудитом ми проводимо супровід аудиту: перевіримо програму і звіти внутрішніх аудитів та покажемо, що побачить зовнішній аудитор.
ISO 19011:2026 не змушує нічого ламати. Він просить чесно описати, як ви аудитуєте у світі, де частина процесів уже живе в хмарі, а частина досі пахне машинним мастилом. Хто зробить це до наглядового аудиту, отримає від внутрішніх аудитів реальну користь, а не ще одну папку.